movil.jpg)

 970x90.jpg)


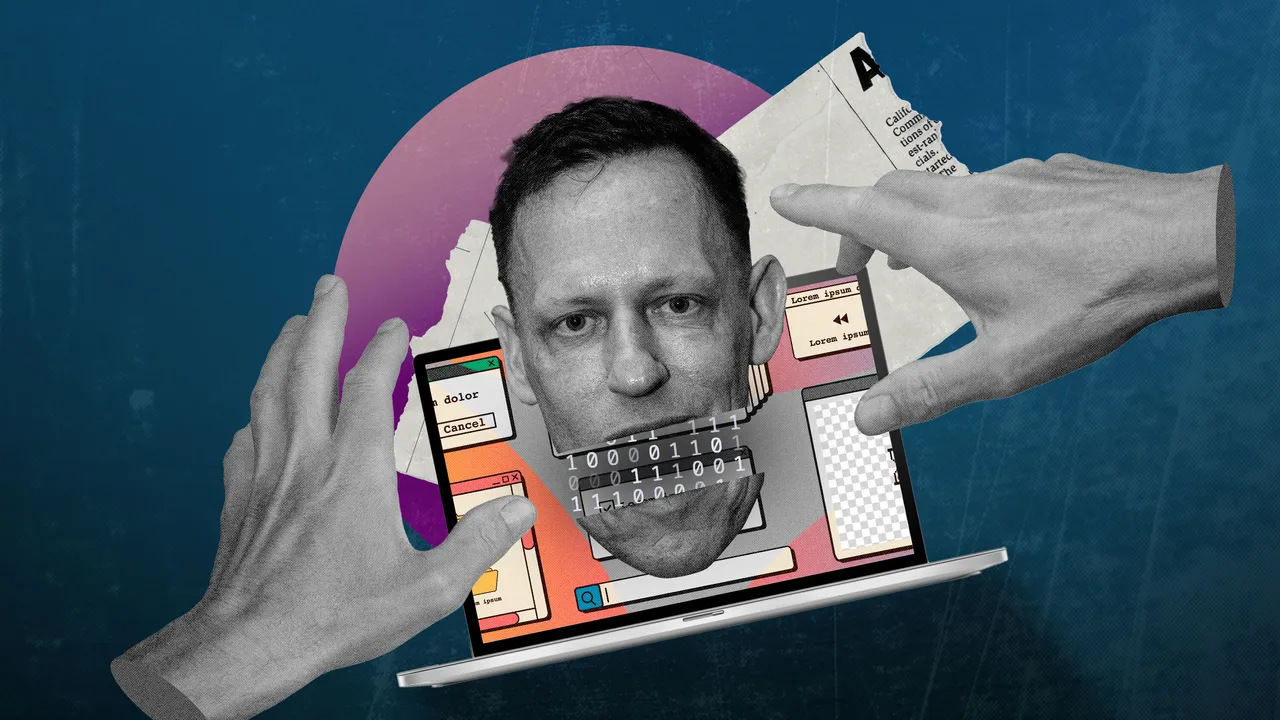
La semana pasada, Dialog, el grupo cofundado por Peter Thiel al que solo se puede acceder por invitación, notificó a sus miembros (y a quienes habían participado en eventos anteriores) que se produjo una filtración en una base de datos que contenía su información personal, supuestamente a manos de un hacker. Sin embargo, un análisis de WIRED reveló que cualquiera que visitara el sitio web de la aplicación del grupo pudo acceder a los archivos. Expertos en ciberseguridad lo describen como una mala configuración que, en la práctica, hizo que los datos fueran de acceso público.
La notificación a las personas afectadas por la filtración, enviada por correo electrónico por la directora general de Dialog, Juliette Levine, y facilitada a WIRED, indicaba que los investigadores forenses descubrieron que se habían filtrado los nombres de 113 antiguos participantes en eventos de Dialog y que, por otra parte, se accedió a la información de "algunas" personas inscritas en el retiro de este verano. Levine afirmó que la organización cerró temporalmente muchos de sus sistemas como medida de respuesta.
La filtración, según Levine, "fue un ataque informático perpetrado por un conocido delincuente buscado en Estados Unidos", y añadió que el grupo actuó "por precaución" para proteger "la seguridad, la privacidad y la reputación de todos los miembros de Dialog, tanto actuales como anteriores".
Sin embargo, múltiples análisis de datos públicos de la arquitectura del sitio web apuntan a una configuración errónea, no a una intrusión.
Los registros de Dialog salieron a la luz
La semana pasada, WIRED informó sobre la lista de 113 nombres. En un comunicado, Dialog confirmó que fueron antiguos participantes, entre ellos: un comandante en activo de la OTAN, dos senadores estadounidenses y el secretario del Tesoro de EE UU, así como una lista separada y más extensa de personas inscritas en un retiro que se celebrará en agosto de este año a las afueras de Dublín, Irlanda. También se expusieron registros que revelaban cómo el grupo puntúa en privado a los asistentes, tomando en cuenta su riqueza y su relevancia a la hora de decidir sobre sus admisiones, sus asignaciones de asientos y los precios de entrada a las conferencias.
Un sitio web de Dialog, creado para distribuir una aplicación móvil para la reunión de agosto, permitía a los visitantes registrarse con cualquier dirección de correo electrónico. No solicitaba contraseña. Tras introducir el correo, el visitante accedía a una página de espera casi vacía; esta misma página también cargaba en su navegador los archivos internos de unas 200 personas. Para ver los archivos tan solo bastaba con inspeccionar la página con las herramientas integradas en los principales navegadores de internet.
Los registros a los que se accedió mediante este proceso incluyen a figuras de alto rango en materia de seguridad nacional y tecnología, tanto en activo como retiradas. Entre las personas que, según los registros, se habían inscrito en el próximo evento de Dialog, se encontraban funcionarios de la OTAN; un funcionario de inteligencia de la Casa Blanca en activo; un general retirado que ocupó un cargo de alto nivel en los servicios de inteligencia de EE UU; y los responsables de política de seguridad nacional y alianzas de dos empresas líderes en IA. Entre otras figuras se encontraban un exministro de Seguridad británico, un exministro de Defensa japonés y un exdiplomático pakistaní. En casi todos los casos, los datos expuestos son exhaustivos, pues incluían información de contacto privada hasta tokens de inicio de sesión.